El robo de una cuenta de WhatsApp no siempre empieza con una contraseña cambiada o con un mensaje que deja al usuario fuera. INCIBE ha alertado de una técnica conocida como ghostpairing, en la que el atacante consigue vincular la cuenta a un dispositivo bajo su control mientras la víctima continúa utilizando la aplicación con normalidad.
Ese detalle cambia la forma de revisar una cuenta familiar: no basta con comprobar si WhatsApp sigue funcionando. También hay que mirar qué dispositivos tienen acceso.
¿Qué es el ghostpairing en WhatsApp?
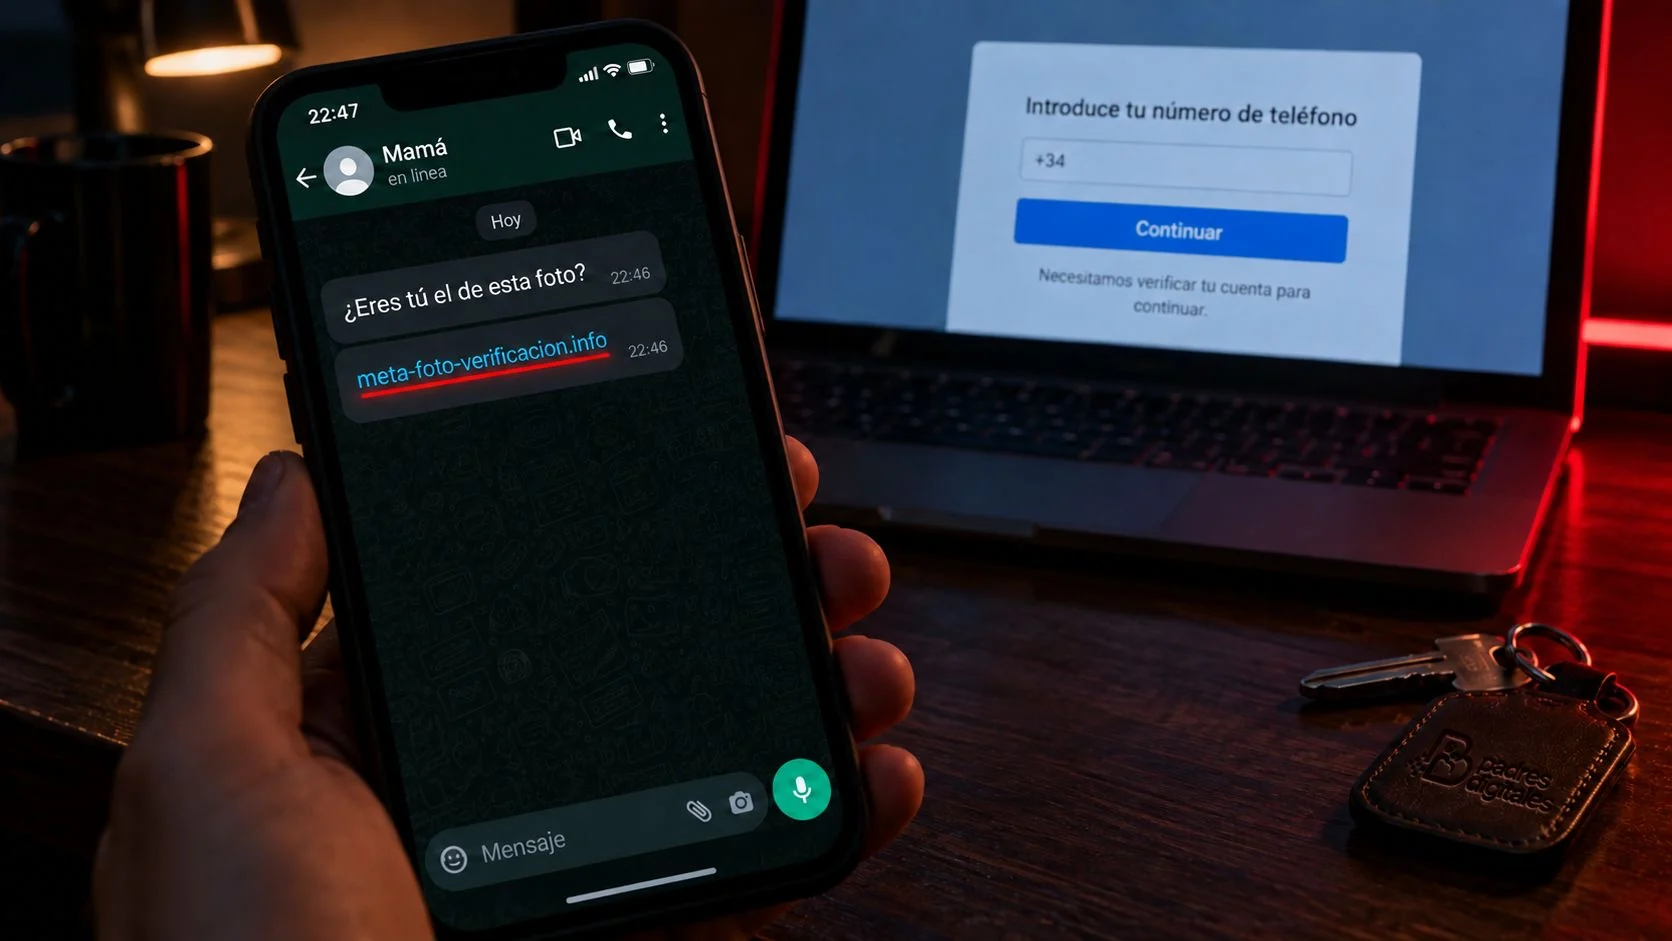
Según INCIBE, el ghostpairing utiliza ingeniería social para que la persona vincule su cuenta a otro dispositivo. El engaño puede presentarse como un mensaje aparentemente legítimo y llevar a una página falsa que imita un servicio de Meta.
La víctima introduce su número y completa un proceso parecido al que se utiliza para conectar WhatsApp Web o la aplicación de escritorio. El resultado puede ser que otra persona acceda a conversaciones y archivos, envíe mensajes en su nombre y utilice sus contactos para continuar la estafa.
¿Cómo puede empezar el engaño?
El primer mensaje puede llegar desde un contacto conocido cuya cuenta ya haya sido comprometida. También puede utilizar una excusa cotidiana, como una fotografía, una supuesta incidencia o una petición urgente. La apariencia familiar reduce las defensas, pero no convierte el enlace en seguro.
La señal importante aparece cuando el enlace solicita introducir datos, escanear un código o completar una vinculación fuera de la aplicación oficial. Ante esa situación, conviene detenerse y confirmar la petición por una vía distinta.
¿Qué puede hacer el atacante?
El acceso vinculado puede permitir leer conversaciones y consultar archivos disponibles en la cuenta, además de enviar mensajes como si fueran de la víctima. Eso facilita nuevas peticiones de dinero, enlaces maliciosos o intentos de engañar a familiares y compañeros.
¿Cómo saber si hay un dispositivo desconocido?
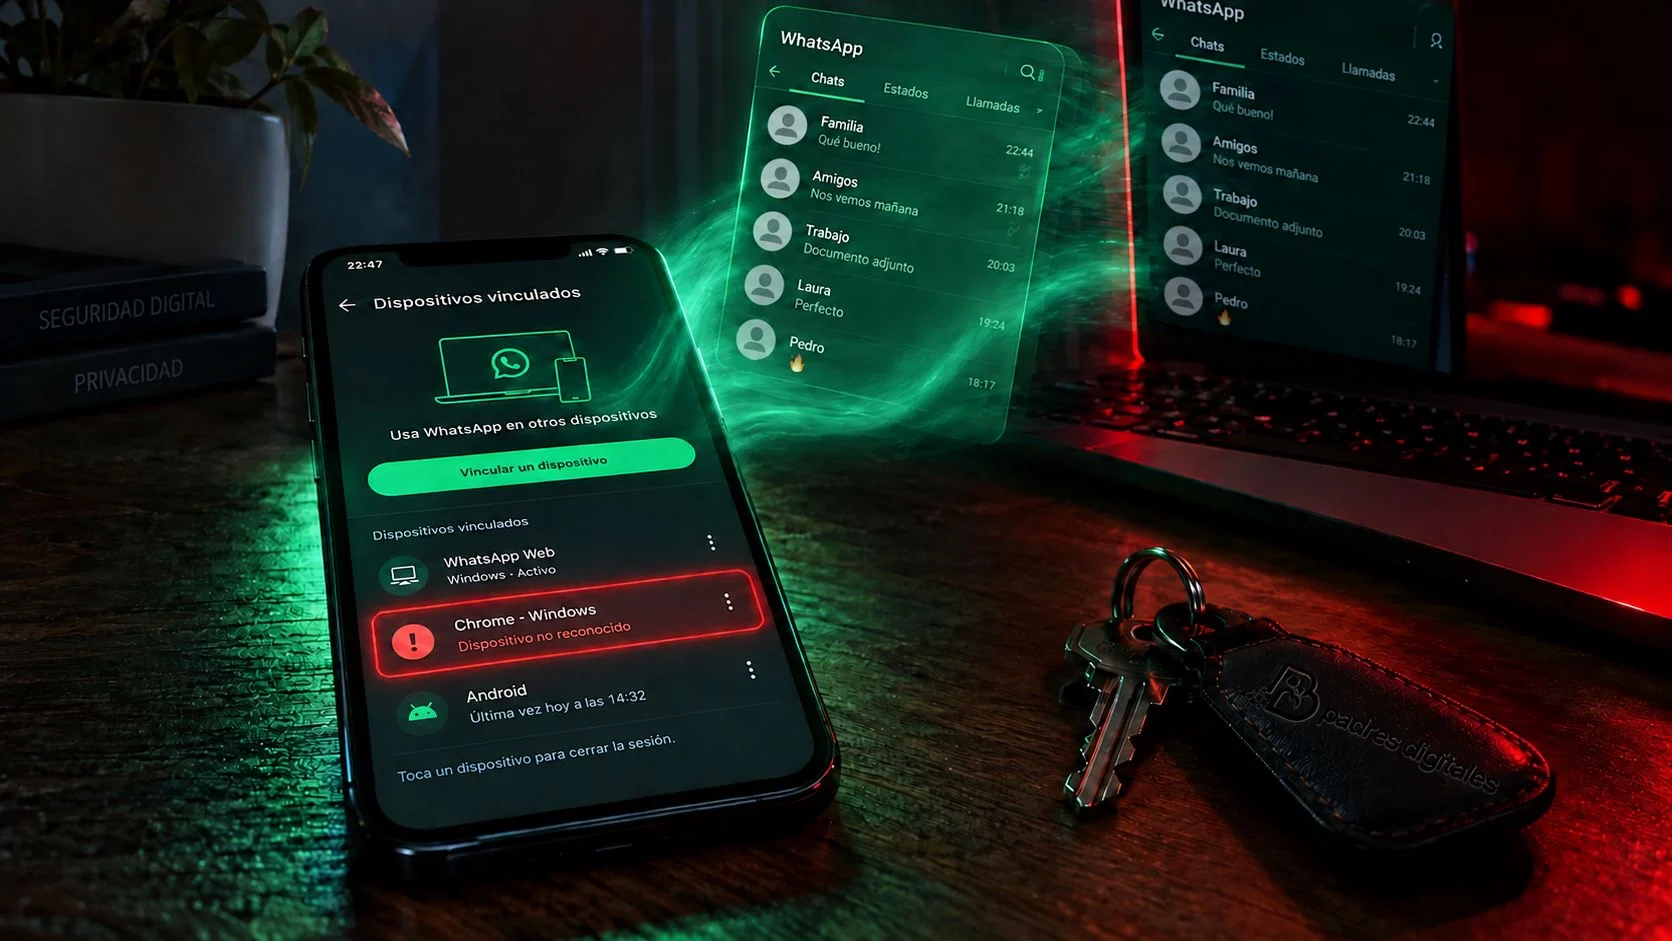
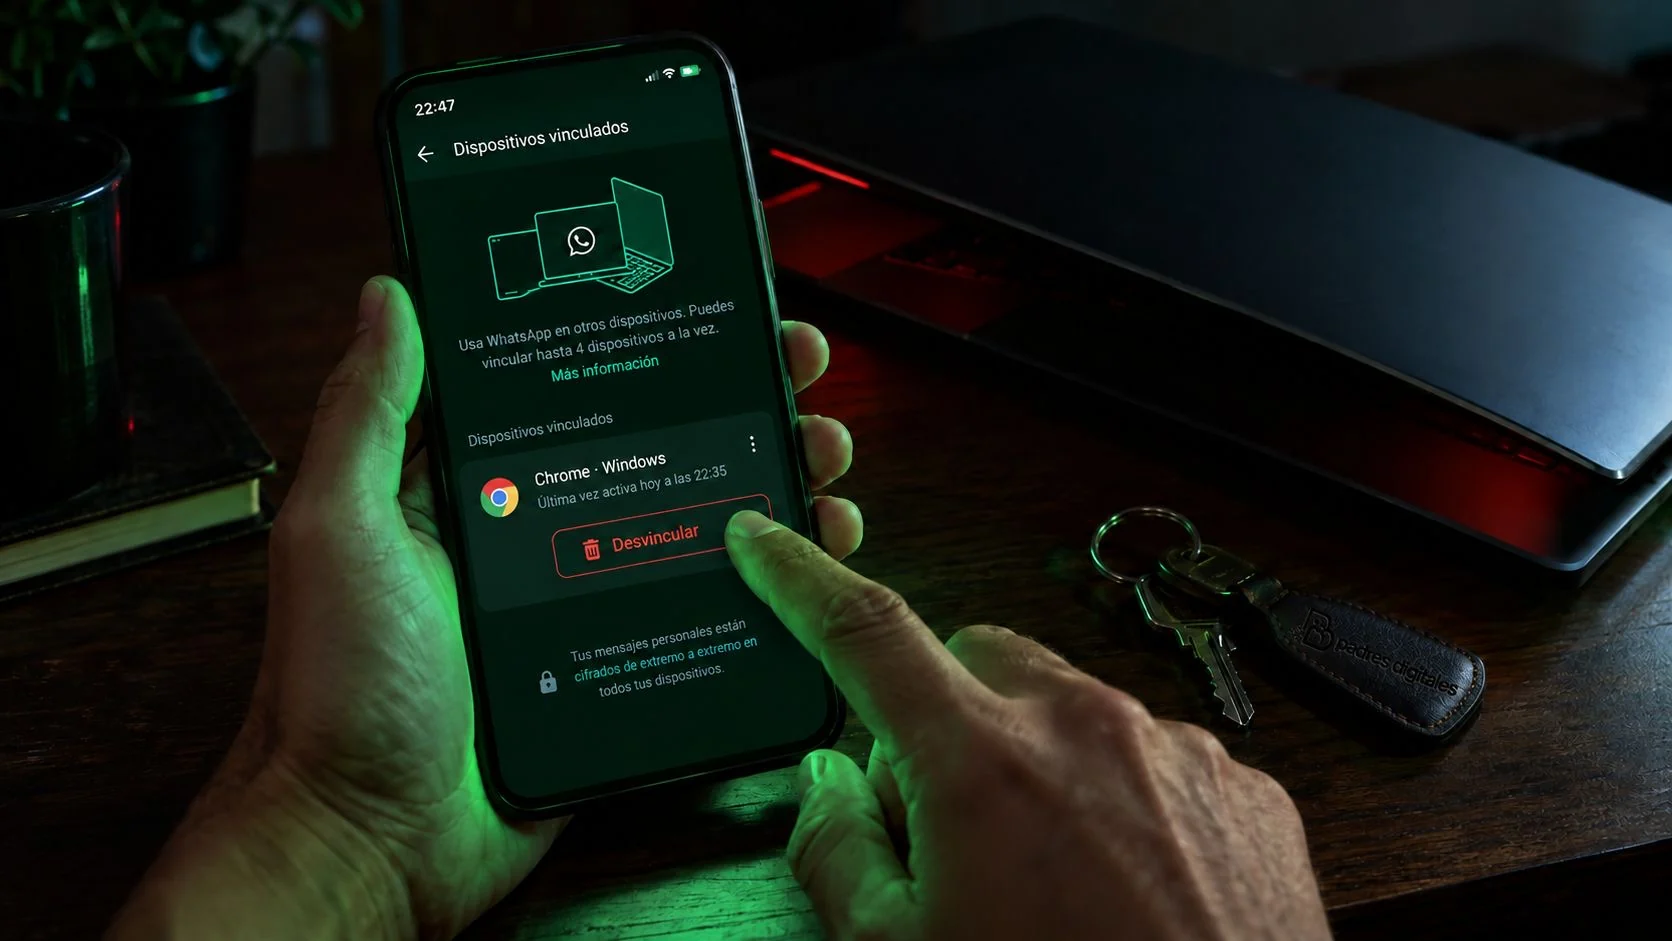
En WhatsApp, abre Ajustes > Dispositivos vinculados. Revisa la lista con calma: fíjate en el tipo de dispositivo y en la última actividad. Si aparece una sesión que no reconoces, selecciónala y pulsa la opción para cerrarla.
Esta comprobación es especialmente útil después de abrir un enlace inesperado o de seguir instrucciones recibidas por un chat. Puede convertirse en una rutina familiar breve, igual que revisar las sesiones abiertas de otros servicios.
¿Qué hacer si has caído?
- Desvincula inmediatamente cualquier dispositivo que no reconozcas.
- Examina el móvil o el ordenador donde abriste el enlace con una herramienta de seguridad actualizada.
- Cambia las contraseñas que hayas introducido o expuesto y no reutilices esas claves.
- Avisa a tus contactos para que ignoren mensajes extraños enviados desde tu cuenta.
- Conserva capturas y datos relevantes antes de borrar conversaciones, y denuncia si hay perjuicio o acceso no autorizado.
- Si se han expuesto datos sensibles, valora medidas adicionales de protección y solicita orientación especializada.
¿Cómo prevenirlo en casa?
La prevención no consiste en prohibir todos los enlaces, sino en establecer una pausa antes de vincular una cuenta. En casa puede funcionar una regla sencilla: ningún código, escaneo o vinculación se completa porque lo pida un mensaje; primero se confirma con la persona por una llamada o un canal diferente.
- Activa la verificación en dos pasos y no compartas su PIN.
- No introduzcas datos personales, bancarios o credenciales en páginas abiertas desde mensajes inesperados.
- Mantén actualizado el sistema y las aplicaciones.
- Revisa periódicamente los dispositivos vinculados.
- Si un menor recibe una petición extraña, prioriza escuchar y ayudar antes que castigar o retirar automáticamente el móvil.
Conclusión
Ghostpairing recuerda que una cuenta puede estar comprometida aunque el móvil siga funcionando. Revisar los dispositivos vinculados y actuar ante cualquier sesión desconocida son pasos sencillos para recuperar el control.