El aviso es válido en lo esencial: se está usando un SMS de la Seguridad Social con actualización pendiente para llevar a las víctimas a una web falsa. El matiz importante es este: el peligro no está en leer el mensaje, sino en pulsar el enlace y facilitar datos personales, bancarios o de tarjeta.
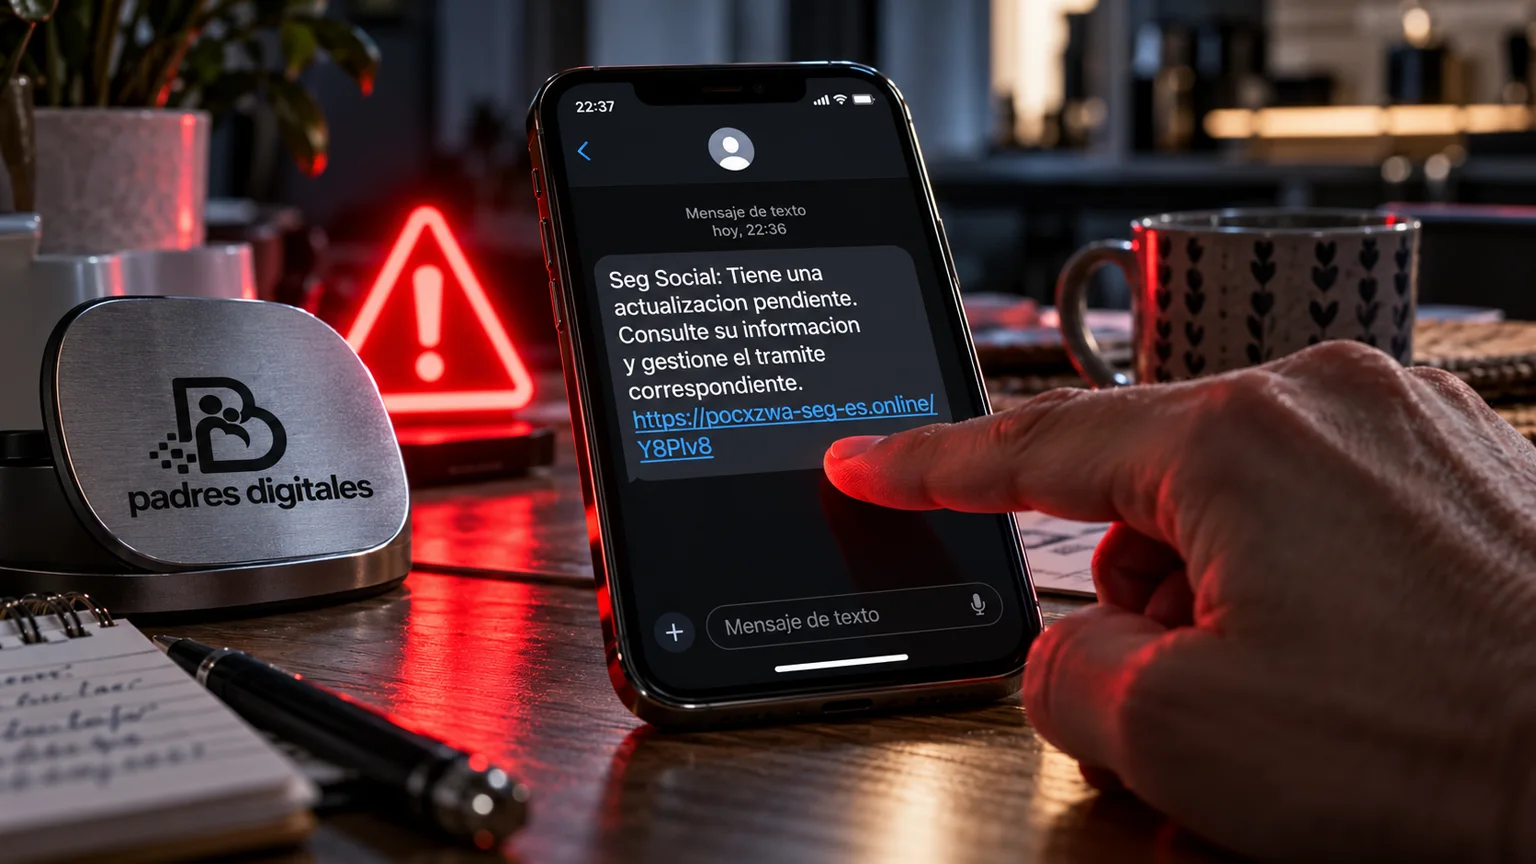
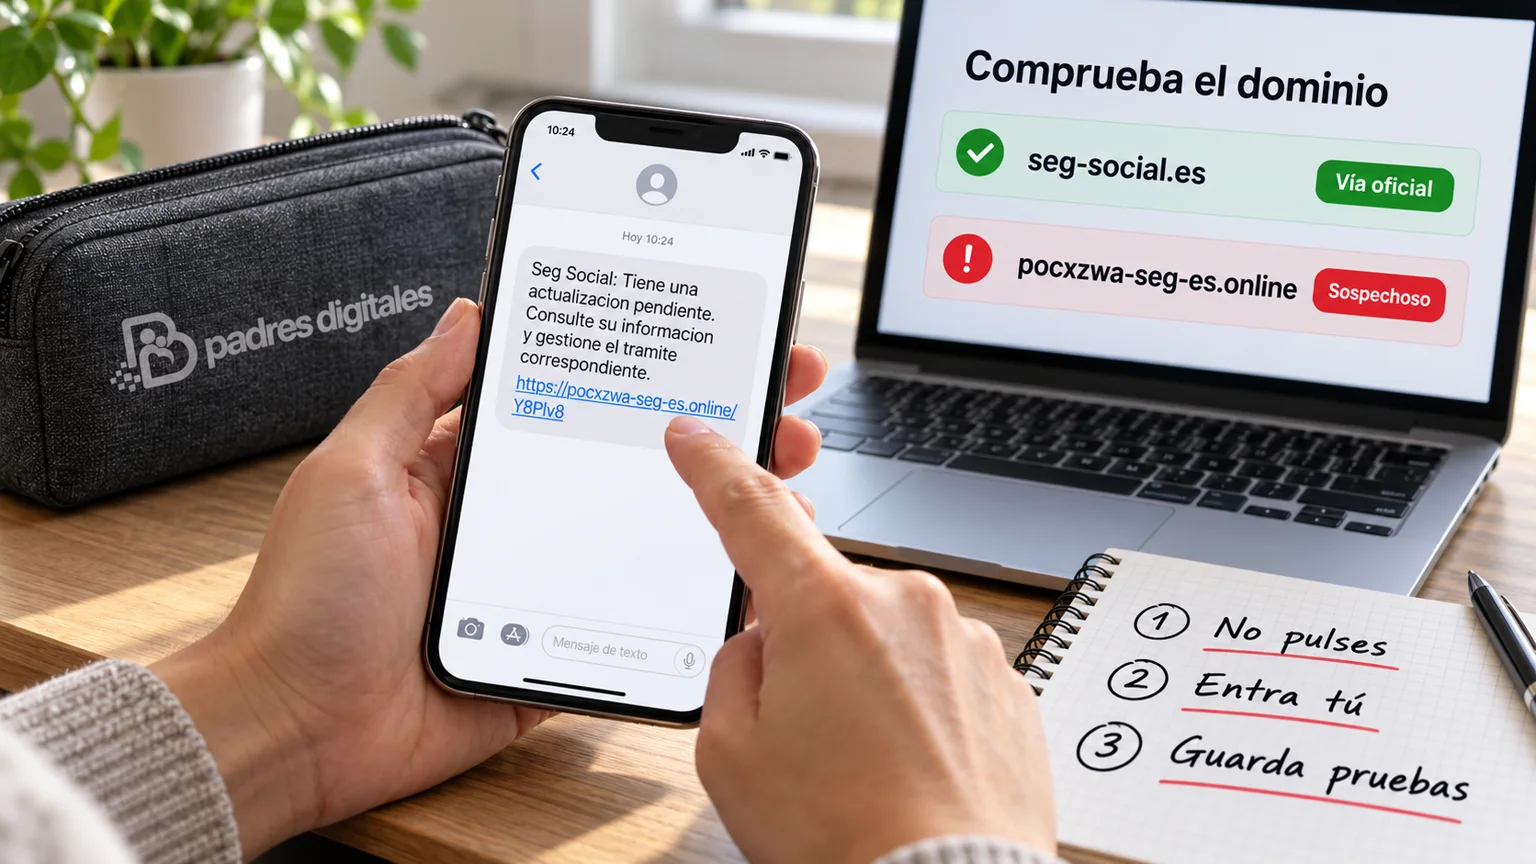
El texto que aparece en el ejemplo es muy reconocible: “Seg Social: Tiene una actualizacion pendiente. Consulte su informacion y gestione el tramite correspondiente”, seguido de un dominio que no es oficial. INCIBE ha identificado una campaña de smishing que suplanta a la Tesorería General de la Seguridad Social (TGSS), informa de una supuesta actualización pendiente y dirige a una página fraudulenta que imita a la legítima.
¿Qué dice el SMS falso y por qué cuela?
La estafa funciona porque mezcla tres ingredientes que nos hacen bajar la guardia: una entidad conocida, una gestión aparentemente administrativa y una sensación de urgencia. El remitente puede aparecer como “Seg Social”, “TGSS” o algo parecido. El texto habla de una “actualización pendiente” y pide consultar la información o gestionar el trámite desde un enlace.
Un ejemplo de mensaje fraudulento incluye un dominio como pocxzwa-seg-es.online. No lo enlaces, no lo copies en el navegador y no lo pruebes “por curiosidad”. Basta con verlo para entender la señal: aunque contenga palabras como “seg” o parezca relacionado con Seguridad Social, no es un dominio oficial de la Seguridad Social.
Según INCIBE, la campaña lleva a una web falsa que aparenta ser la TGSS, muestra una supuesta prestación económica y termina pidiendo datos personales y bancarios. Otros medios de consumo y tecnología, como OCU y Xataka Móvil, también han descrito el mismo patrón.
La señal decisiva está en el enlace
Una familia no necesita saber de ciberseguridad avanzada para detectar muchas de estas campañas. La pregunta clave es mucho más sencilla: ¿me están pidiendo que resuelva algo importante desde un enlace recibido por SMS? Si la respuesta es sí, se para.
La Seguridad Social puede tener distintos canales de comunicación, pero INCIBE recuerda una regla concreta para este caso: no solicita el pago de deudas ni la actualización de datos personales mediante enlaces recibidos por SMS. Para acceder con seguridad, recomienda abrir directamente IMPORTASS o la Sede Electrónica de la Seguridad Social, sin partir del enlace que llega en el mensaje.
Es una lógica parecida a la de otros fraudes por SMS. Si te ayuda tener una norma general para casa, aquí tienes una guía complementaria sobre cómo revisar un SMS del banco antes de tocar nada. Cambia la entidad, pero la mecánica se parece mucho: urgencia, enlace y petición de datos.
¿Qué busca el fraude?
Este tipo de ataque se llama smishing: phishing a través de SMS. No necesita instalar nada raro en el móvil para hacer daño. Le basta con que la persona pulse, llegue a una web que parece seria y escriba datos que no debería entregar.
En la alerta de INCIBE se explica que, tras el enlace, la web fraudulenta puede pedir datos como el DNI y, más adelante, datos bancarios o de tarjeta para un supuesto ingreso. Por eso conviene evitar dos ideas falsas: ni hay que pensar que “leer el SMS ya infecta el móvil”, ni hay que quitarle importancia porque “solo era un mensaje”. El punto delicado está en la acción posterior: pulsar, rellenar y confirmar.
¿Qué hacer si te llega este SMS?
Primero, no lo abras desde el enlace. Aunque el mensaje parezca venir agrupado bajo un remitente familiar, eso no lo convierte automáticamente en legítimo. En los móviles, los nombres de remitente pueden confundir y los delincuentes se aprovechan de ello.
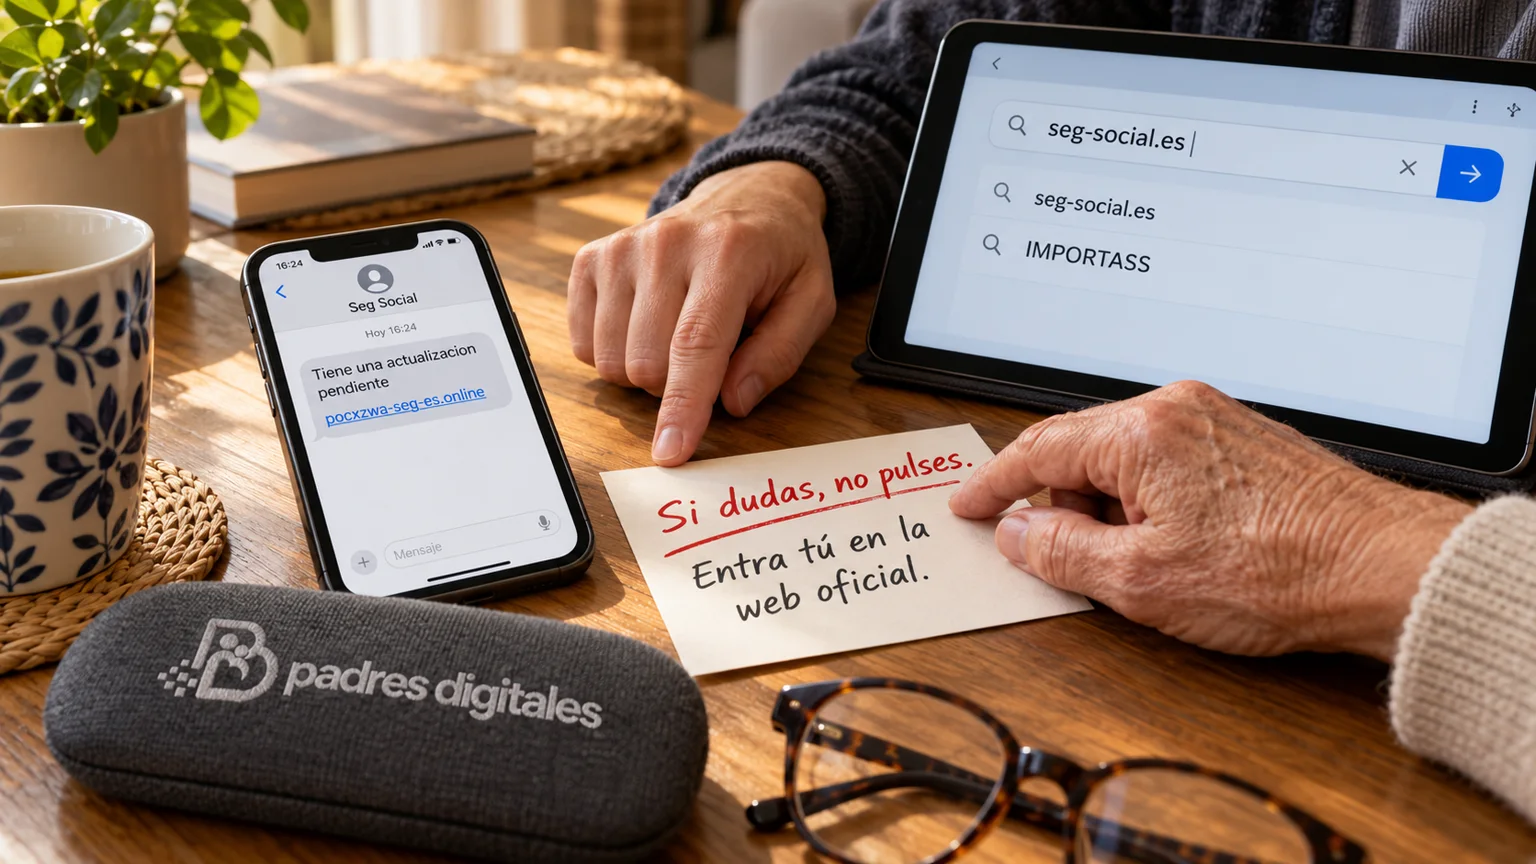
Segundo, no contestes al mensaje ni llames a teléfonos que aparezcan dentro de una web abierta desde ese enlace. Si necesitas comprobar una notificación, entra por tu cuenta en la web oficial de la Seguridad Social, en IMPORTASS o en la Sede Electrónica. Si estás ayudando a un padre, madre, abuelo o familiar mayor, hazlo con calma: “No vamos a tocar ese enlace. Vamos a entrar por la web oficial y mirarlo desde allí”.
Tercero, conserva una captura si crees que puede servir para avisar o reportar, pero no reenvíes el enlace en grupos como si fuera un aviso útil. Es mejor compartir la explicación, no la URL peligrosa. Si en casa ya tenéis una rutina ante fraudes, encaja esta alerta dentro de un plan familiar antiestafas con reglas simples.
Si ya has pulsado o has metido datos
Si solo has abierto el enlace pero no has escrito nada, cierra la página y no continúes. Revisa que no hayas descargado ningún archivo y borra el SMS. Si has facilitado datos personales o bancarios, la respuesta debe ser más rápida.
INCIBE recomienda contactar con la Línea de Ayuda en Ciberseguridad, avisar al banco para bloquear movimientos o tarjetas si procede, reunir pruebas y denunciar ante las Fuerzas y Cuerpos de Seguridad. También conviene vigilar durante los meses siguientes si aparecen usos indebidos de tus datos.
En familias, lo importante es no convertirlo en una bronca. Si alguien ha caído, ya hay bastante presión. La frase útil es: “Vamos a cortar el daño primero y luego vemos cómo evitar que vuelva a pasar”. En esta otra guía explicamos qué hacer si alguien de la familia ha dado datos, con pasos aplicables también a casos de SMS.
¿Cómo hablarlo con padres mayores y abuelos?
Este fraude no afecta solo a personas mayores, pero las campañas que usan trámites públicos pueden golpear especialmente a quien está pendiente de pensiones, prestaciones, vida laboral o notificaciones administrativas. La conversación debe sonar a ayuda, no a control.
Una fórmula sencilla: “Si te llega algo de la Seguridad Social con enlace, no lo abras. Me lo enseñas y lo miramos desde la web oficial”. Otra: “Si de verdad hay una notificación, seguirá estando en el canal oficial aunque no pulses el SMS”. Esta última frase baja mucho la urgencia artificial, que es justo lo que necesita la estafa.
También merece la pena dejar accesos seguros guardados en favoritos, revisar que el navegador está actualizado y acordar que las gestiones con DNI, tarjeta o banco se consultan antes con alguien de confianza. No se trata de quitar autonomía; se trata de quitarle velocidad al engaño.
Si este artículo te ha servido para prevenir una estafa, un engaño o un robo de cuenta, no lo dejes solo en lectura: compártelo con familiares, amigos o grupos donde pueda evitar un daño. La prevención funciona mejor cuando llega antes que el engaño; entre todos podemos construir una comunidad más atenta, más informada y más difícil de manipular.
Conclusión
El SMS de la Seguridad Social con actualización pendiente es creíble porque copia el lenguaje de un trámite real. Pero la defensa también es sencilla: no resolver gestiones desde enlaces recibidos por SMS, comprobar el dominio y entrar por los canales oficiales escritos a mano.
En casa, especialmente con personas mayores, la norma debe ser corta: si dudas, no pulses; entra tú en la web oficial y pide ayuda sin miedo.