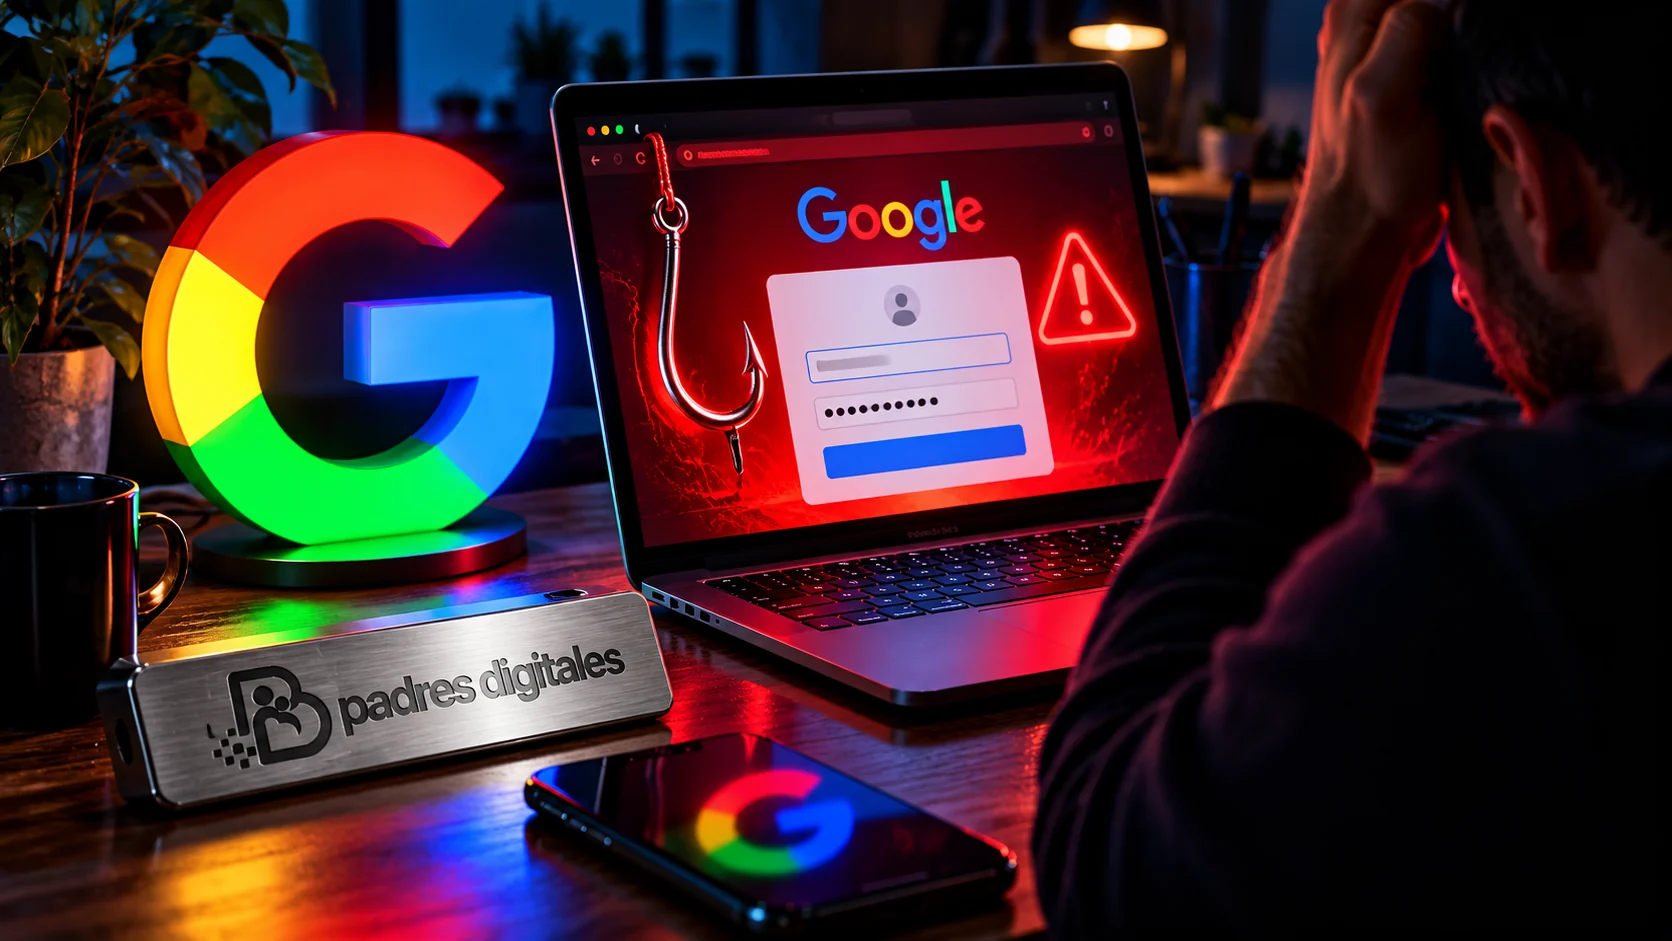
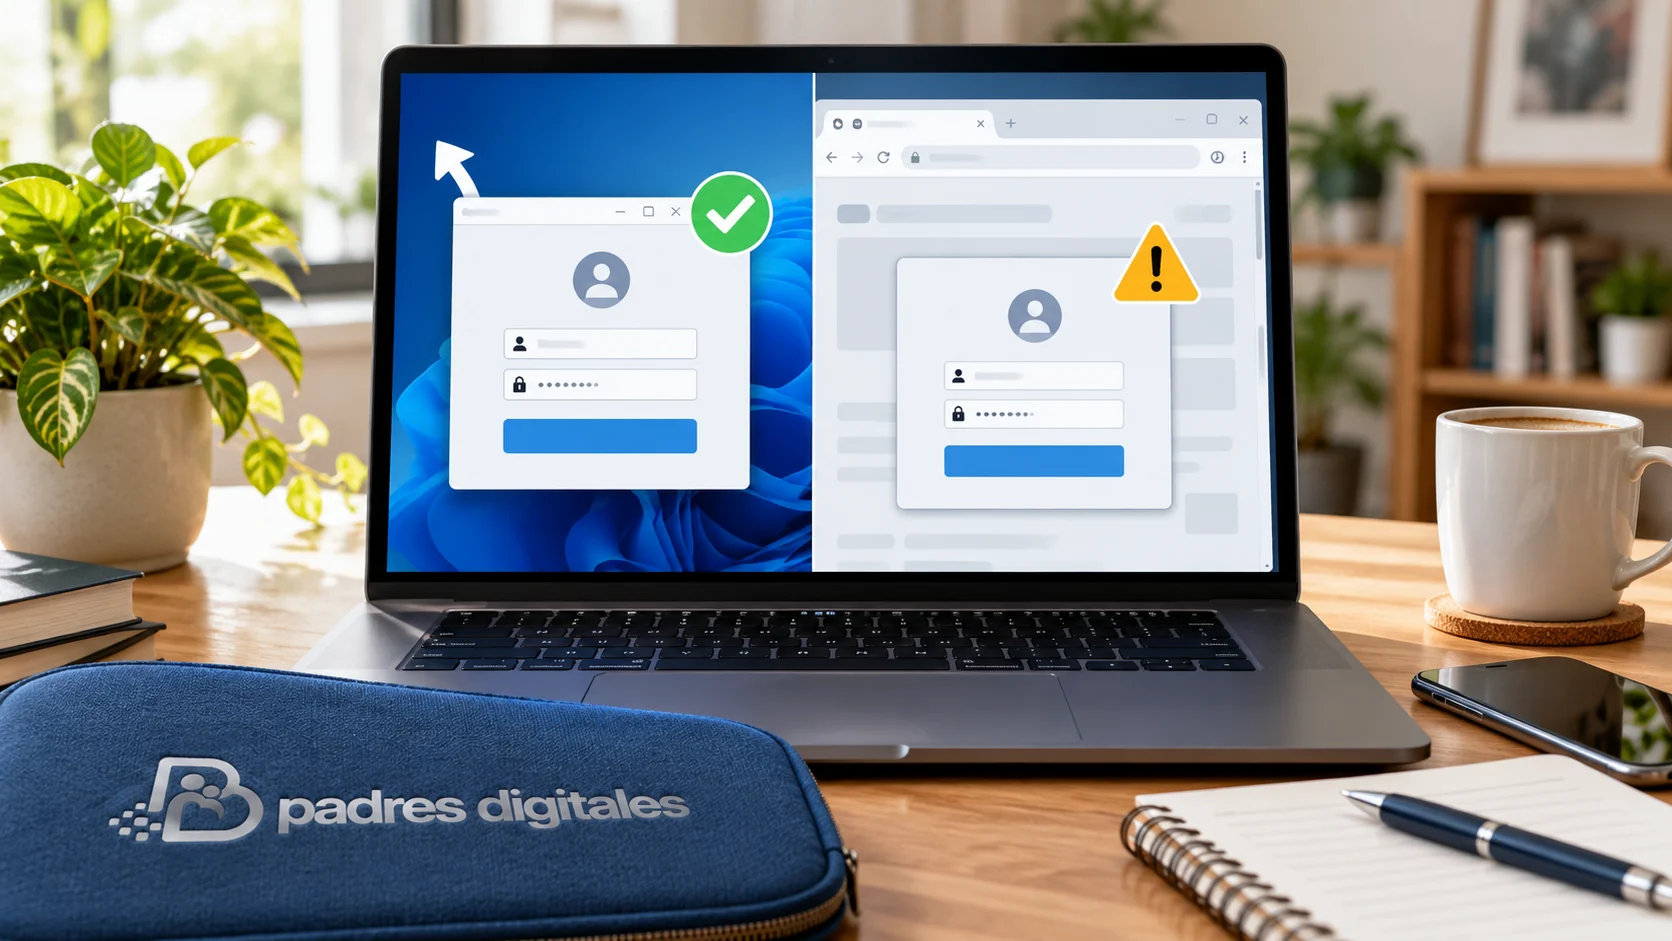
La alerta sobre una ventana falsa de Google es válida en lo esencial: sí existen ataques capaces de simular una ventana de navegador dentro de otra página para que parezca un acceso legítimo. La técnica se conoce como Browser-in-the-Browser o BitB, y fue documentada por el investigador mr.d0x como una forma de imitar ventanas de acceso de servicios como Google, Microsoft o Apple dentro de una web controlada por atacantes.
La idea no es que haya que desconfiar de cada botón de “iniciar sesión”, sino enseñar una regla familiar sencilla: si una página te pide acceder con una cuenta importante y algo te hace dudar, no escribas la contraseña ahí. Cierra, abre la app o la web oficial por tu cuenta y entra desde allí.
Ventana falsa de Google: qué es cierto y qué conviene matizar
Algunos ciberdelincuentes pueden crear una falsa ventana de inicio de sesión que parece legítima, incluso con una barra superior que muestra una dirección aparentemente fiable. Esto encaja con la explicación técnica de los ataques BitB: no se abre una ventana real del sistema, sino un elemento diseñado con HTML, CSS y JavaScript dentro de la propia página.
La fuente original de mr.d0x describe justo eso: una ventana simulada dentro del navegador para suplantar un dominio legítimo. Y no es solo una demostración de laboratorio. Proofpoint ha descrito campañas reales que usaban una variante llamada Frameless BitB dentro de cadenas de phishing contra cuentas de Microsoft 365, con captura de contraseña, pasos de MFA y cookies de sesión.
El matiz importante es práctico: que una ventana se pueda arrastrar fuera del navegador es una pista útil, pero no debe ser la única comprobación. En seguridad familiar conviene enseñar varias señales y, sobre todo, una conducta segura cuando hay duda.
¿Por qué el truco de arrastrar la ventana puede ayudar?
Una ventana real del navegador o del sistema operativo se comporta como una ventana independiente. Puedes moverla fuera de la página que estabas viendo. Una ventana falsa creada dentro de una web, en cambio, está atrapada dentro del área del navegador, porque forma parte de esa página. Sophos lo resume de forma práctica: si sospechas, intenta mover esa supuesta ventana fuera de la ventana principal del navegador.
Esto no convierte el truco en una prueba absoluta, pero sí en una pregunta útil para familias: “¿esa ventana se comporta como una ventana real o como un dibujo dentro de la página?”. Si no se puede sacar del marco del navegador, mala señal.
¿Cómo se lo explico a mi hijo, a mis padres o a mis abuelos?
Una comparación sencilla funciona mejor que una charla técnica: “Imagina que alguien pega una foto muy bien hecha de una cerradura sobre una puerta falsa. Parece una cerradura, pero la llave se la estás dando a quien ha montado el decorado”. Con estos ataques pasa algo parecido: el diseño se parece al inicio de sesión real, pero la página que lo muestra puede ser una trampa.
También ayuda insistir en una frase concreta: “Si te pide entrar con Google, Microsoft, Apple, Instagram o el banco desde una página que no esperabas, para y vuelve al sitio oficial”. No hace falta regañar ni acusar. Hace falta crear un reflejo: pausar antes de escribir la contraseña.
Este tipo de pauta encaja con las recomendaciones generales de INCIBE sobre phishing: los ciberdelincuentes simulan entidades legítimas para robar información privada, credenciales o datos sensibles. La familia no necesita memorizar nombres de ataques; necesita reconocer situaciones en las que conviene frenar.
¿Puede robar también el doble factor?
Depende del ataque. El doble factor sigue siendo muy recomendable y protege muchísimo más que usar solo contraseña, pero algunas campañas avanzadas intentan capturar códigos temporales o sesiones ya autenticadas. Por eso no conviene enseñar “con doble factor ya está todo resuelto”, sino “doble factor siempre, y además cuidado con dónde escribimos la contraseña y los códigos”.
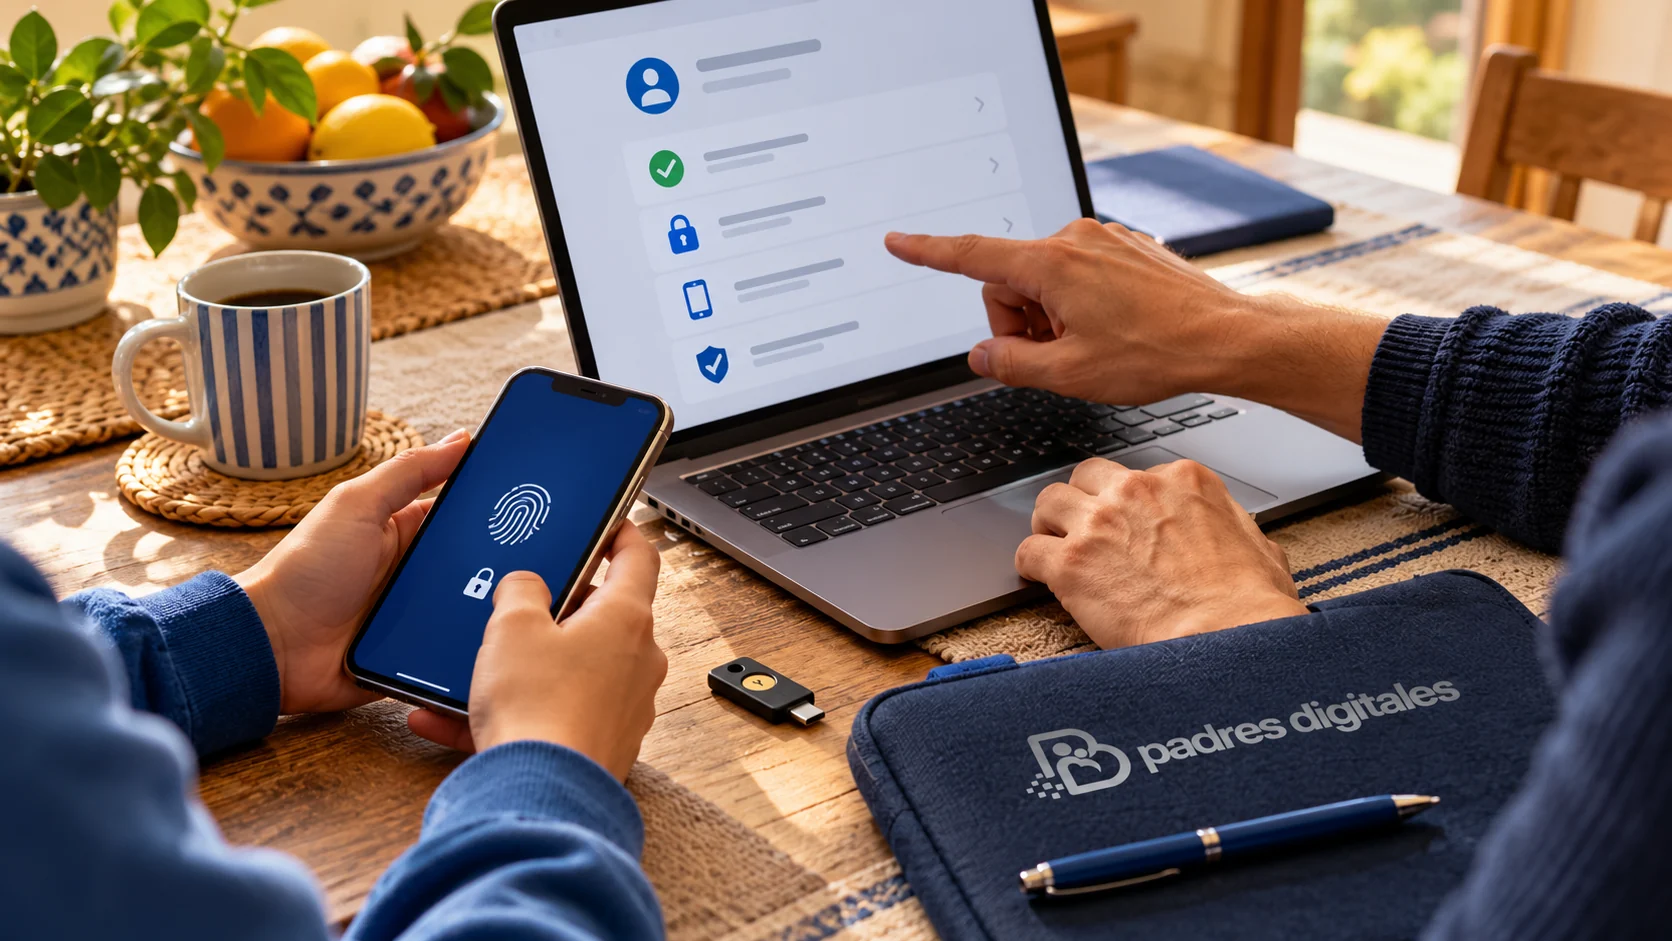
Google explica que la verificación en dos pasos añade una capa de protección y que las passkeys permiten iniciar sesión con el dispositivo, la huella, el rostro o el PIN, reduciendo el uso de contraseñas reutilizables. En casa, esto se traduce en tres medidas razonables: activar doble factor, usar gestor de contraseñas y activar passkeys cuando el servicio lo permita.
¿Qué rutina familiar conviene acordar?
La mejor defensa no es vivir con miedo, sino pactar una rutina muy concreta. Primero: si una web pide iniciar sesión con una cuenta importante, mirar si ese acceso se esperaba. Segundo: si llega desde un enlace de correo, SMS, WhatsApp o anuncio, abrir el servicio por la app oficial o escribiendo la dirección manualmente. Tercero: si el gestor de contraseñas no rellena, no forzar la memoria; puede ser una señal de que el dominio no coincide.
Para menores, padres mayores o abuelos, la frase clave puede ser: “No pasa nada por parar y preguntar”. Muchas estafas funcionan porque la persona siente vergüenza o prisa. Si la norma familiar es pedir una segunda mirada sin bronca, se reduce mucho el riesgo de que alguien termine escribiendo su clave por presión.
¿Qué hago si alguien ya ha escrito la contraseña?
Si alguien de la familia ha metido contraseña o código en una ventana sospechosa, lo primero es no perder tiempo discutiendo. Hay que cambiar la contraseña desde la web oficial, cerrar sesiones abiertas si el servicio lo permite, revisar métodos de recuperación, activar o revisar el doble factor y comprobar actividad reciente. Si la cuenta afectada es el correo principal, hay que actuar con más prioridad, porque desde ahí pueden restablecer otras cuentas.
También conviene guardar capturas o enlaces si todavía se conservan, sin volver a introducir datos. En cuentas bancarias, compras, correo o redes con datos personales, contactar con el soporte oficial puede ser necesario. Y si hay pérdida económica, amenaza, extorsión o uso de datos personales, hay que buscar ayuda especializada y valorar denuncia.
Preguntas rápidas para casa
Este tema conecta con cómo revisar un SMS del banco antes de tocar nada, con qué hacer si alguien de la familia ya ha dado datos y con un plan familiar antiestafas. La tecnología cambia, pero la regla doméstica se parece mucho: parar, verificar por otra vía y pedir ayuda sin vergüenza.
Si este artículo te ha servido para prevenir una estafa, un engaño o un robo de cuenta, no lo dejes solo en lectura: compártelo con familiares, amigos o grupos donde pueda evitar un daño. La prevención funciona mejor cuando llega antes que el engaño; entre todos podemos construir una comunidad más atenta, más informada y más difícil de manipular.
Conclusión
La idea principal es correcta: existen ventanas falsas que imitan un inicio de sesión y pueden engañar incluso a personas prudentes. La prueba de arrastrar la ventana fuera del navegador es una pista útil, pero no debe ser la única defensa.
La norma práctica para familias es más sencilla: si un acceso aparece después de un enlace inesperado, se cierra y se entra desde la app o la web oficial. Y si alguien ya ha escrito una contraseña, no se regaña: se cambia, se cierran sesiones y se revisa la cuenta cuanto antes.
Fuentes
|
Investigación técnica
mr.d0x: Browser In The Browser (BITB) AttackSophos: Browser-in-the-Browser attacks
|
Casos y riesgos
Proofpoint: campaña con Frameless BitB y AitMINCIBE: phishing
|