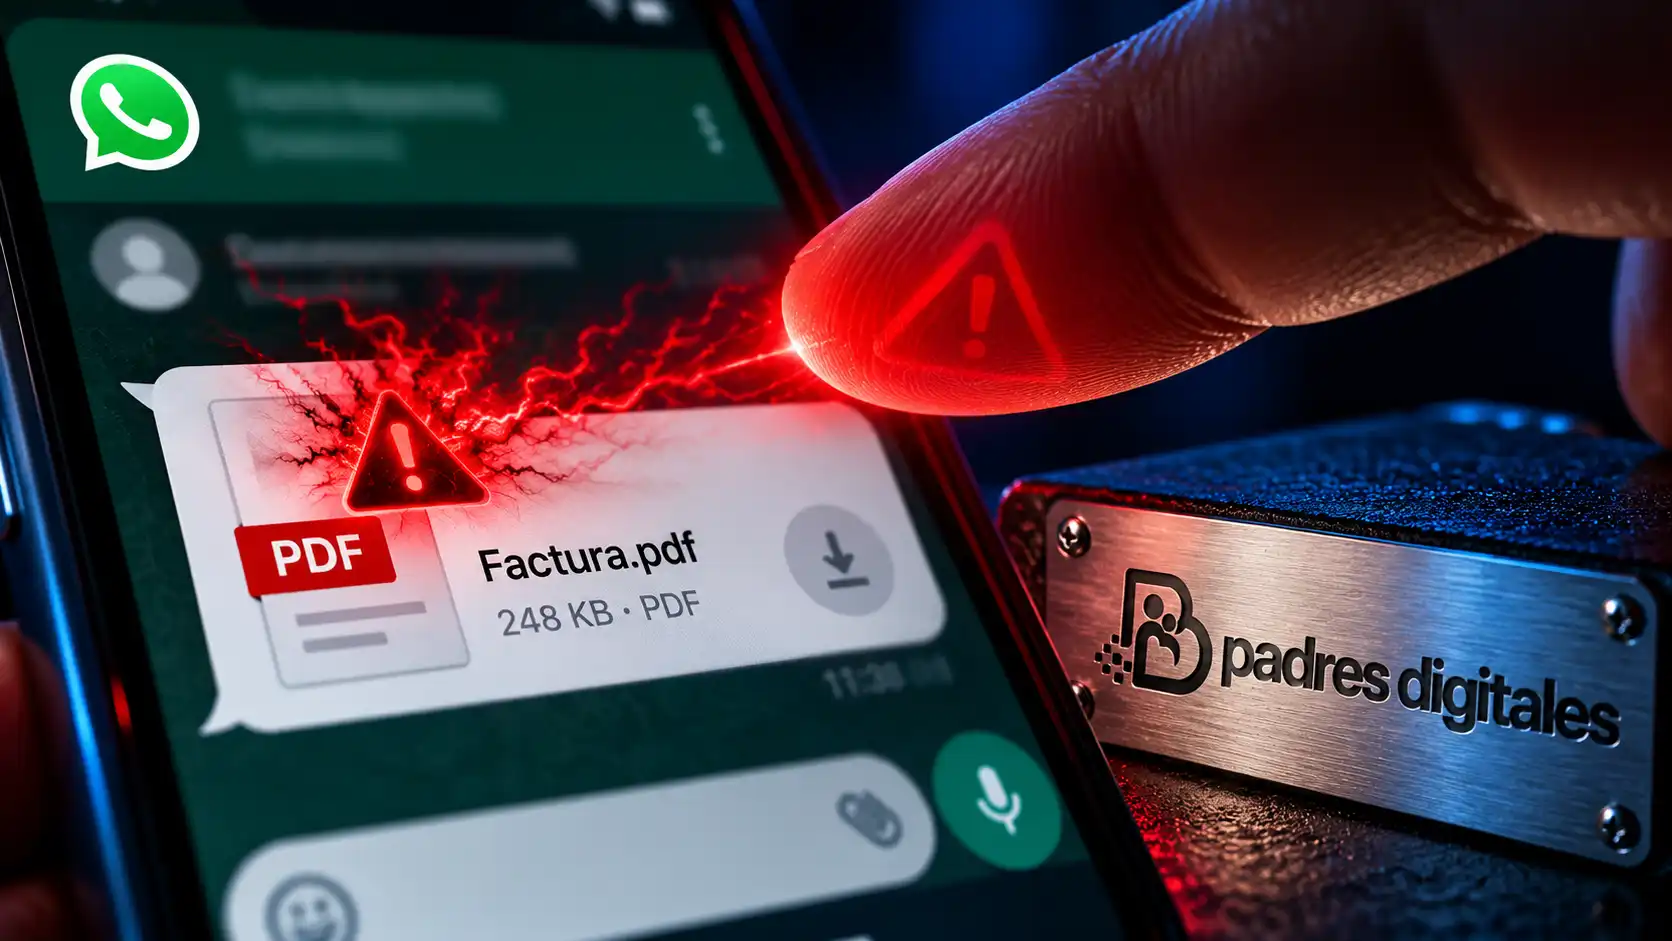
Los archivos maliciosos por WhatsApp no llegan solo como enlaces falsos. También pueden presentarse como documentos normales que parecen documentos normales: facturas, justificantes, informes, currículos, formularios o supuestos archivos de trabajo.
La alerta reciente procede de información publicada por Times of India, que cita a Quick Heal Technologies sobre una campaña basada en WhatsApp y archivos disfrazados de documentos rutinarios. Como las fuentes disponibles no publican todos los indicadores técnicos de la campaña, lo prudente es no atribuir detalles cerrados que no estén publicados de forma verificable.
El punto útil para cualquier lector es claro: el archivo puede llegar desde una cuenta que parece de confianza. Por eso el consejo de “no abras cosas de desconocidos” se queda corto.
¿Qué se ha detectado?
Según la información publicada, la campaña utiliza WhatsApp como canal para hacer llegar archivos maliciosos a usuarios de negocio, equipos financieros, directivos y otros perfiles profesionales. El objetivo sería aprovechar conversaciones de confianza para que la víctima abra un documento que no debería abrir.
No se trata necesariamente de un fallo de WhatsApp. Con la información disponible, el riesgo descrito es de ingeniería social: usar una aplicación legítima para convencer al usuario de ejecutar una acción peligrosa.
Este matiz importa. Una aplicación puede tener cifrado y aun así ser utilizada para engañar a una persona si esa persona abre un archivo dañino o sigue instrucciones del atacante.
¿Por qué los documentos son un anzuelo eficaz?
Un documento parece menos sospechoso que un enlace extraño. Estamos acostumbrados a recibir justificantes, presupuestos, albaranes, archivos comprimidos o supuestas facturas por mensajería.
Si el archivo llega desde una cuenta conocida, la probabilidad de abrirlo aumenta. Ahí está el riesgo: una cuenta comprometida puede convertirse en altavoz del atacante.
Además, los documentos de trabajo generan urgencia. Si alguien cree que tiene delante una factura pendiente, un documento de cliente o una incidencia laboral, puede actuar sin verificar.
¿Qué señales deben hacerte parar?
Desconfía de archivos inesperados, comprimidos, ejecutables, instaladores, documentos que piden habilitar contenido, ficheros con nombres genéricos o mensajes como “míralo”, “revisa esto” o “te lo paso por aquí”.
También conviene sospechar si el mensaje no encaja con la forma habitual de hablar de esa persona, llega fuera de contexto o el contacto no responde con naturalidad cuando preguntas por otro canal.
El riesgo no desaparece porque estés en el móvil. WhatsApp se usa en móvil, escritorio y navegador. Abrir un archivo en el equipo de trabajo desde WhatsApp Web puede ser suficiente para meterse en un problema.
¿Qué hacer antes de abrir un documento recibido por WhatsApp?
La regla útil es sencilla: si no lo esperabas, verifica. Llama, pregunta por otro canal o pide contexto claro antes de abrir.
Si el archivo procede de un supuesto cliente, proveedor, profesor, compañero o familiar, confirma que esa persona lo ha enviado realmente. Si no responde o contesta de forma rara, no abras el archivo.
Este tema conecta con una guía de Padres Digitales sobre mensajes fraudulentos que llegan desde la cuenta real de un amigo. El principio es el mismo: la confianza en el remitente no convierte el contenido en seguro.
Si ya has abierto el archivo
No sigas interactuando con el archivo ni abras otros documentos relacionados. Si estás en un ordenador de trabajo, avisa al responsable técnico o a quien gestione la seguridad.
Si es un equipo personal, cambia contraseñas desde otro dispositivo seguro, revisa actividad sospechosa y cierra sesiones que no reconozcas. Si hay movimientos bancarios, robo de datos o amenazas, conserva pruebas.
INCIBE ofrece la Línea de Ayuda en Ciberseguridad 017 para orientar a ciudadanía y empresas. No sustituye a una denuncia, pero puede ayudar a ordenar los primeros pasos.
¿Qué significa esto para las familias?
Aunque la alerta reciente tenga un enfoque profesional, la enseñanza también sirve en casa. Los menores reciben archivos por WhatsApp, grupos de clase, actividades extraescolares, comunidades de videojuegos o supuestos amigos.
La norma familiar debería ser: “si llega un archivo que no esperabas, pregunta antes de abrir”. No hace falta hablarles de malware con tecnicismos; basta con enseñar a verificar, no instalar y pedir ayuda.
También conviene explicar que un archivo puede llegar desde una cuenta real comprometida. El hecho de que lo mande alguien conocido no basta. Para completar esa prevención, merece la pena revisar el código de WhatsApp que nunca debe compartirse y la guía sobre spyware distribuido mediante mensajería.
Si este artículo te ha servido para prevenir una estafa, un engaño o un robo de cuenta, no lo dejes solo en lectura: compártelo con familiares, amigos o grupos donde pueda evitar un daño. La prevención funciona mejor cuando llega antes que el engaño; entre todos podemos construir una comunidad más atenta, más informada y más difícil de manipular.
Conclusión
El malware por WhatsApp no siempre llega como un enlace evidente. Puede presentarse como un documento normal enviado por una cuenta que parece legítima.
La defensa práctica es verificar antes de abrir. En familias, empresas pequeñas y usuarios particulares, ese hábito evita que la confianza en una conversación sustituya al criterio de seguridad.
Fuentes
|Times of India
Información sobre campaña citada por Quick Heal